

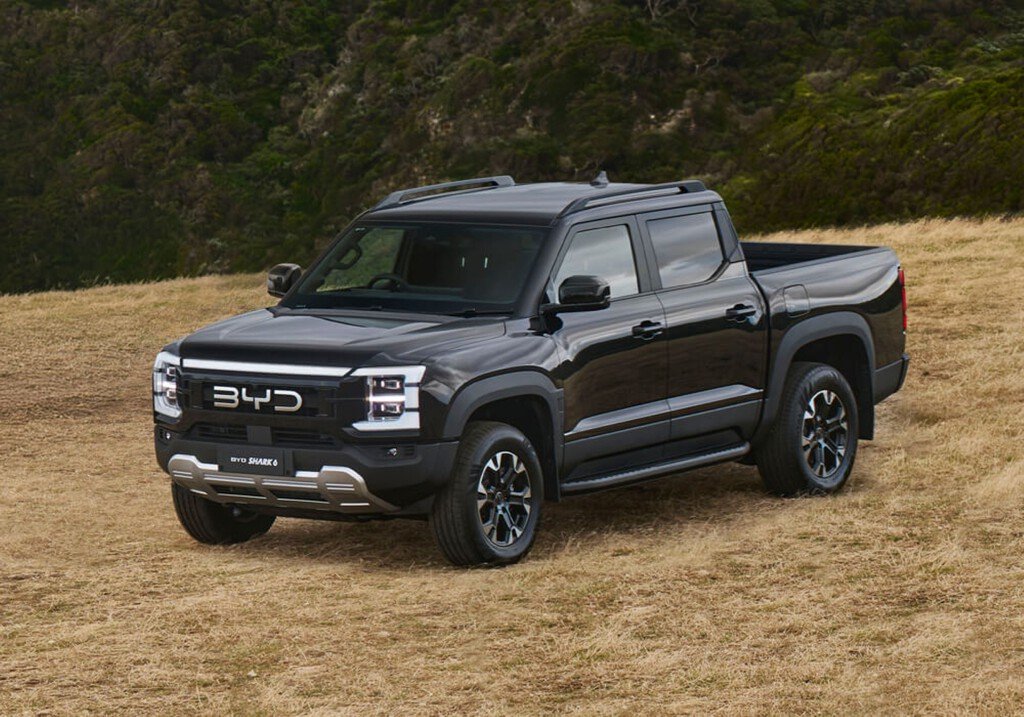

La seguridad en la industria automotriz moderna vuelve a estar en el centro del debate tras una demostración realizada por especialistas en ciberseguridad, la cual evidenció cómo un vehículo conectado puede convertirse en un punto crítico de vulnerabilidad para la privacidad de sus usuarios. Durante una investigación periodística centrada en los riesgos asociados al desembarco masivo de automóviles eléctricos de origen asiático en el mercado australiano, un experto logró infiltrarse en los sistemas informáticos de una camioneta sin necesidad de utilizar credenciales de acceso.
fallas críticas de acceso en modelos recientes
El experto en ciberseguridad automotriz Dan Hreszczuk dispuso de un modelo Shark 6 durante un periodo de prueba de dos semanas, tiempo en el cual detectó una brecha que le otorgó el control de diversos componentes del habitáculo. Sin requerir clave alguna, el investigador logró manipular los mecanismos de cierre para retener al conductor en el interior, además de accionar los limpiaparabrisas, modificar los faros y elevar el volumen del sistema de sonido mientras el vehículo se desplazaba. Esta auditoría formó parte de un reportaje especial emitido por la cadena ABC News.
La investigación también abarcó a otras marcas del sector. Un informante anónimo consiguió acceder a un modelo G6 de la compañía Xpeng, extrayendo parámetros operativos como la ubicación geográfica en tiempo real, la velocidad de desplazamiento, el nivel de ocupación de las plazas y la posición del volante. Los datos obtenidos en estas pruebas confirman que los registros telemáticos no solo operan localmente, sino que también pueden fluir hacia los servidores centrales de los fabricantes en el extranjero.
vulnerando un smartphone a través del sistema de audio
El punto más alarmante de la prueba ocurrió cuando el investigador aprovechó el micrófono ambiental del vehículo para capturar audio del interior de la cabina. Posteriormente, mediante los altavoces integrados, emitió una orden simulada que activó el asistente virtual Siri en un iPhone vinculado. Al responder al comando de voz, el teléfono inteligente reveló de forma automatizada información altamente confidencial del propietario, incluyendo su fecha de nacimiento y su número telefónico personal.
El asistente continuó leyendo elementos de la agenda de contactos almacenada en el dispositivo. Entre los registros expuestos figuraba directamente el número telefónico del primer ministro de Australia. El especialista destacó que no fue necesario hackear el sistema operativo del teléfono móvil de manera directa, sino que bastó con utilizar la infraestructura de audio del propio automóvil para engañar al dispositivo y extraer datos sensibles.
implicaciones políticas y advertencias de inteligencia
Esta situación generó inmediata preocupación en los círculos gubernamentales de Canberra, dado que varios altos funcionarios utilizan habitualmente este tipo de vehículos en sus traslados oficiales. Ante este panorama, la Organización Australiana de Inteligencia de Seguridad emitió advertencias formales a ministros y personal diplomático para evitar mantener conversaciones de carácter confidencial dentro de los automóviles o conectar dispositivos de trabajo a las consolas centrales.
Paralelamente, las discusiones geopolíticas sobre el destino y la soberanía de la información recopilada por los automóviles conectados continúan escalando a nivel internacional. Diversos gobiernos, como los de Reino Unido y Polonia, han implementado restricciones operativas para impedir el tránsito de ciertas unidades tecnológicamente avanzadas en zonas de alta sensibilidad estratégica, argumentando riesgos potenciales vinculados a la recolección masiva de telemetría y metadatos.
un problema sistémico que afecta a toda la industria
Pese a que el foco mediático se ha concentrado en los fabricantes asiáticos, análisis independientes demuestran que la gestión deficiente de la privacidad es una constante global en la industria automotriz. Un informe elaborado por la Fundación Mozilla examinó las políticas de privacidad de 25 marcas de automóviles, concluyendo que la totalidad de los fabricantes reprobó los estándares mínimos evaluados, y que el 84% de las compañías comercializa o transfiere información de los usuarios a terceros.
Historiales previos de vulnerabilidades informáticas han afectado también a firmas consolidadas como Tesla, Kia, Nissan y Subaru. El caso del vehículo hackeado en Australia refuerza la premisa de que el peligro trasciende la procedencia geográfica de la marca: cualquier automóvil moderno hiperconectado representa hoy en día una potencial puerta de entrada a la vida digital y personal de los conductores.


