


Antecedentes de seguridad y la alerta en plataformas digitales
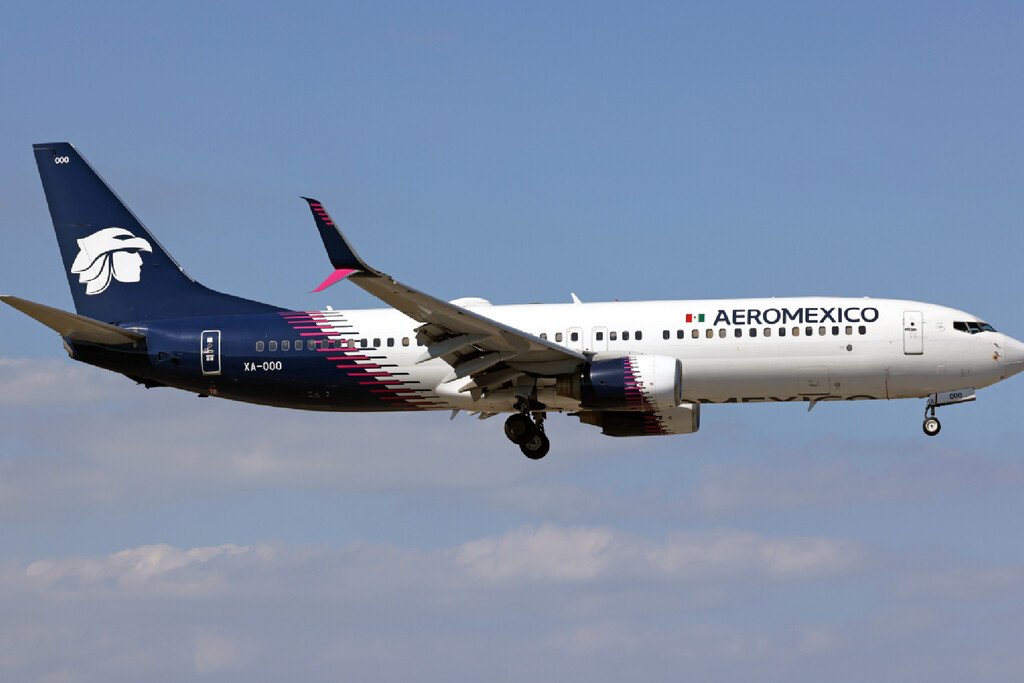
La aerolínea bandera de México ha confirmado que durante el año pasado se registró un incidente de ciberseguridad que afectó a una plataforma tecnológica operada por una empresa externa. Esta situación adquiere una relevancia crítica en la actualidad, debido a que las autoridades competentes indagan la aparición de una base de datos comercializada en canales digitales, la cual, según la Secretaría Anticorrupción y Buen Gobierno, contendría más de 15 millones de registros.
A pesar del hallazgo, la compañía aérea mantiene una postura cautelosa. Es fundamental precisar que la empresa todavía no ha ratificado de manera oficial si este archivo recientemente difundido corresponde exactamente al problema de seguridad reportado el año pasado, ni tampoco si cada línea del documento representa a un usuario individual y único. El comunicado corporativo subraya que mantiene abierta la investigación sobre la autenticidad, el origen y el alcance de la información comercializada.
Cronología del aviso y hallazgos iniciales
De acuerdo con los reportes corporativos y las notificaciones emitidas a los usuarios afectados, el área de ciberseguridad detectó el anuncio en Telegram el 18 de septiembre de 2026. Dicha situación también fue documentada de forma paralela por la Secretaría Anticorrupción y Buen Gobierno. La aerolínea indaga si estos volúmenes informativos guardan relación con una campaña global de ataques informáticos perpetrada contra corporativos de múltiples industrias durante el periodo anterior.
La infraestructura vulnerada dependía de servicios externos. Los análisis técnicos realizados por las autoridades permitieron identificar un archivo con un peso de la autoridad identificó una base de 1.10 GB y obtuvo una muestra de 100,092 registros, los cuales incluían datos de contacto básicos y metadatos de actividad comercial.
Detalles sobre los campos expuestos y posibles riesgos
En sus comunicaciones más recientes dirigidas al público general, la corporación aeronáutica puntualizó que el archivo incluiría nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos. No obstante, las autoridades y la propia empresa han descartado la presencia de información bancaria sensible, números de tarjetas de crédito, claves de acceso o detalles sobre los itinerarios de viaje.
A pesar de que no se encuentran comprometidos recursos financieros directos, los especialistas advierten sobre amenazas derivadas. Diversas firmas de ciberseguridad señalan que los datos personales pueden utilizarse para elaborar mensajes fraudulentos convincentes, facilitando la suplantación de identidad y el desarrollo de tácticas sofisticadas de ingeniería social contra los viajeros.
Medidas de protección y recomendaciones institucionales
Ante el panorama de incertidumbre sobre el volumen total de la filtración y su nexo con eventos previos, la compañía ha emitido una serie de directrices preventivas para todos sus usuarios. Entre las recomendaciones principales destaca no entregar información personal, contraseñas ni códigos de verificación ante llamadas o mensajes no solicitados, invitando a la ciudadanía a corroborar cualquier notificación a través de los canales institucionales establecidos.
Finalmente, la administración de la aerolínea informó que activó sus protocolos, mantiene labores de monitoreo y trabaja con el proveedor en contención y mitigación. Las operaciones de vuelo se desarrollan con absoluta normalidad, mientras continúan las indagatorias técnicas para esclarecer por completo el impacto y la procedencia de los archivos difundidos en la red.


