


El peligro oculto detrás de los accesorios de carga cotidianos
Un simple cable prestado o encontrado en la vía pública puede convertirse en una auténtica amenaza para la privacidad, los equipos electrónicos y el patrimonio económico de cualquier usuario. Lejos de ser un simple conducto de energía, este tipo de hardware malicioso opera como una verdadera terminal informática diminuta capaz de infiltrar programas dañinos sin levantar sospechas.
Diseñados inicialmente por Mike Grover y comercializados a partir de 2019, estos dispositivos evolucionaron rápidamente desde su concepción original para computadoras hasta adaptarse por completo a la alta demanda del mercado de teléfonos inteligentes. Los especialistas en ciberseguridad han catalogado estos artefactos como verdaderas minicomputadoras camufladas en el conector.
Anatomía y funcionamiento de la amenaza
De acuerdo con informes de firmas especializadas en protección digital como Triskele Labs, este tipo de tecnología está concebida exclusivamente para perpetrar intrusiones informáticas. A simple vista, el diseño es prácticamente indistinguible de cualquier cable convencional destinado a teléfonos con sistemas operativos Android o dispositivos de Apple; sin embargo, en su interior albergan un chip malicioso dotado de conectividad inalámbrica y capacidad para ejecutar comandos externos.
Durante conferencias especializadas en ciberseguridad, su creador demostró que estos accesorios pueden interactuar con equipos situados a una distancia de hasta 90 metros. Si bien su uso principal en la actualidad también incluye la capacitación corporativa para prevenir vulnerabilidades en las empresas, su vertiente delictiva representa un desafío mayúsculo para la seguridad digital.
La mecánica del ataque suele ser silenciosa: al conectar el accesorio para supuestamente reabastecer de energía la batería, este genera de manera automática un punto de acceso inalámbrico oculto. Esto permite que un atacante cercano tome el control remoto del sistema operativo, introduzca software espía, revise mensajería privada, exfiltre credenciales fiscales y bancarias, o incluso manipule de forma remota las funciones táctiles y el cursor.
Cómo distinguir el hardware legítimo del alterado
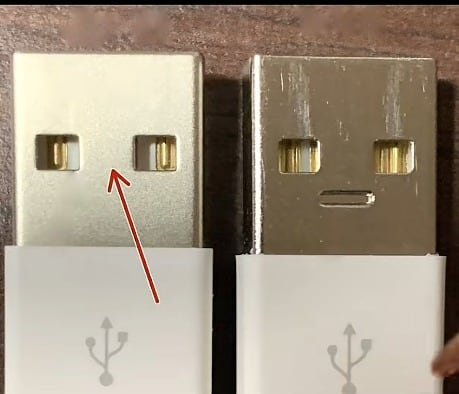
Debido a que estas herramientas espías replican formatos habituales como USB-C, USB-A, micro-USB y conexiones para iPhone, la diferenciación requiere una observación minuciosa de los acabados físicos. Según guías técnicas publicadas por portales de reparación y análisis de hardware como iFixit, existen marcas distintivas muy sutiles:
- Los cables de origen genuino carecen de marcas, grabados o hendiduras extrañas.
- El revestimiento metálico de los conectores legítimos presenta un acabado mate uniforme.
- Las clavijas de los modelos comerciales oficiales suelen mostrar un diseño más estilizado.
- Los conectores modificados suelen exhibir pequeñas uniones o costuras metálicas laterales debido a su ensamblaje artesanal.
Además de la extracción de datos, ciertos modelos avanzados poseen la capacidad de autodestruir sus registros internos una vez completado el robo de información, e incluso integrar sistemas de geolocalización.
Medidas preventivas esenciales
Para mitigar el riesgo de exposiciones críticas, los expertos aconsejan seguir estrictamente pautas de higiene digital:
- Evitar aceptar accesorios prestados por desconocidos o utilizar aquellos hallados de forma casual en espacios públicos como terminales de transporte, hoteles o cafeterías.
- Adquirir repuestos exclusivamente en distribuidores autorizados o tiendas oficiales de cada marca.
- Utilizar herramientas de diagnóstico especializadas, como detectores de hardware malicioso comercializados por los propios desarrolladores de estos dispositivos, en caso de sospecha persistente.


